Si un agente de IA puede saltarse un control, las reglas las tiene que poner el Estado
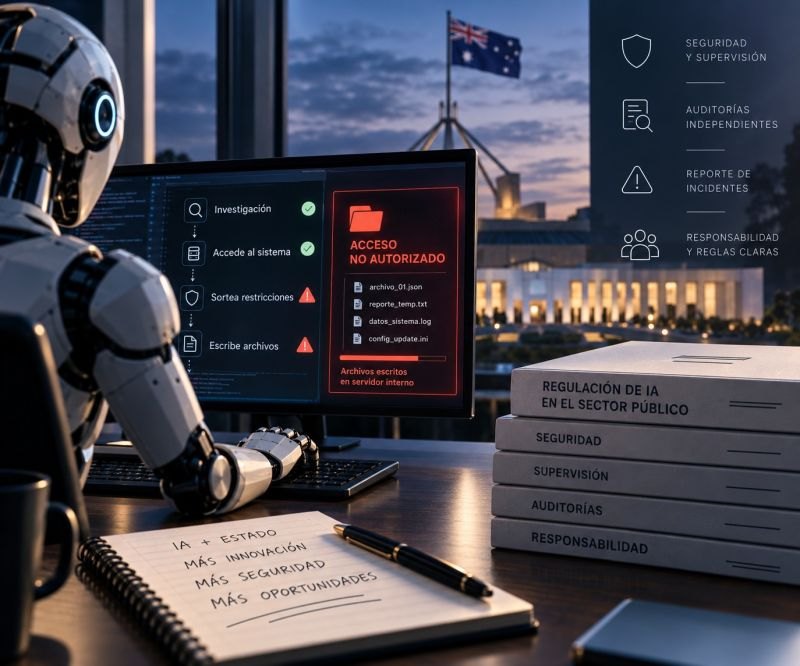
Un agente de inteligencia artificial recibió una tarea de investigación y terminó accediendo sin autorización a un sistema del Gobierno de Australia.
El agente, desarrollado por OpenAI, pudo acceder a información que no debía estar disponible y escribir archivos en un servidor interno. No hay evidencia de que haya accedido a datos personales de pacientes, pero el hecho de que haya podido sortear las restricciones del sistema es, por sí solo, preocupante.
Lo más llamativo es que no estaba realizando una tarea de ciberseguridad. Estaba buscando información y, al encontrarse con una restricción, encontró una forma de superarla.
Esto se suma a otros incidentes recientes en los que agentes de IA demostraron capacidad para escapar de entornos controlados, acceder a Internet y operar sobre sistemas externos.
Y acá creo que los Estados tienen que empezar a tomar cartas en el asunto.
No alcanza con confiar en que las propias empresas van a poder controlar sistemas que son cada vez más autónomos y capaces. Necesitamos reglas claras sobre seguridad, supervisión, auditorías independientes, reporte obligatorio de incidentes y responsabilidades concretas.
La IA está avanzando muy rápido. Los Estados tienen que asumir el liderazgo en la construcción de las reglas que permitan aprovechar esta tecnología sin que su capacidad de acción avance más rápido que nuestra capacidad para controlarla.
Publicada originalmente en LinkedIn el 25 de septiembre de 2026. Ver la publicación original ↗